রেস্টুরেন্ট স্টাফ রোল ও পারমিশন: নিরাপদ সেটআপ
প্রতিটি সাধারণ রেস্টুরেন্ট রোলের জন্য ন্যূনতম প্রয়োজনীয় অ্যাক্সেস পরিকল্পনা।
সর্বশেষ যাচাই: 2026-08-28
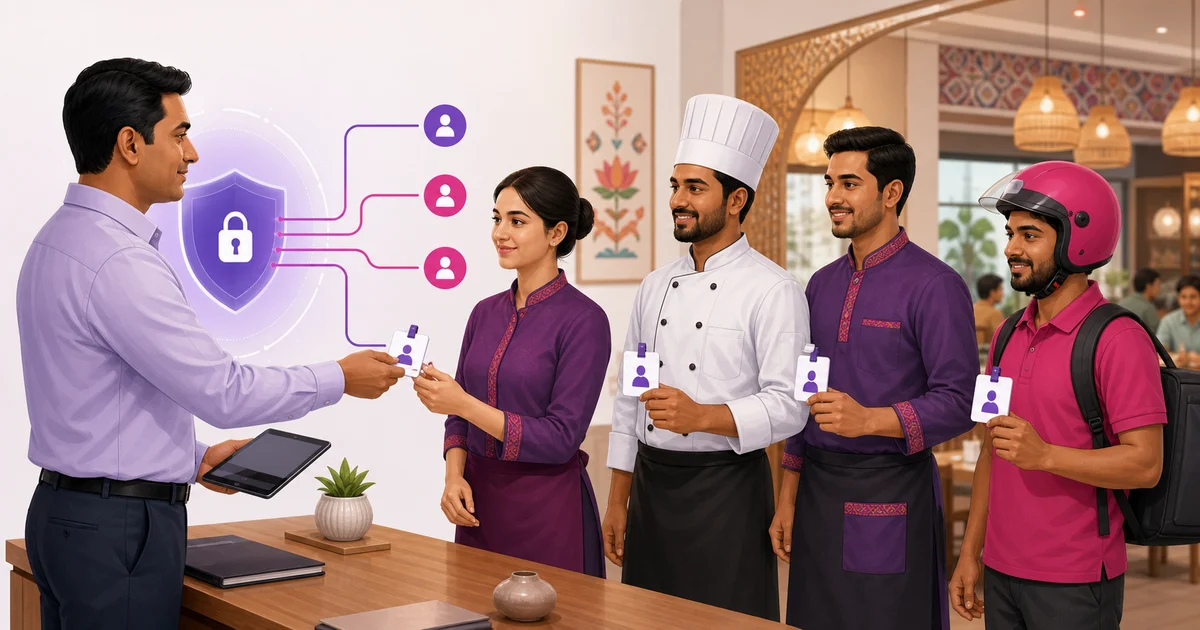
একটি অ্যাডমিন পাসওয়ার্ড সবাই ব্যবহার করলে কাজ সহজ মনে হয়, যতক্ষণ না কেউ ভুলে দাম বদলায়, পে-রোল দেখে বা ডেটা মুছে ফেলে। আলাদা লগইন ও কাজভিত্তিক পারমিশন জবাবদিহি তৈরি করে।
ন্যূনতম অ্যাক্সেস দিয়ে শুরু করুন
সাধারণ শিফটে যে স্ক্রিন ও কাজ দরকার শুধু সেগুলো দিন। ব্যতিক্রমী অ্যাক্সেস পুরো রোলকে না দিয়ে নির্দিষ্ট ব্যক্তিকে দিন।
- ক্যাশিয়ার: পিওএস ও অর্ডার
- শেফ: কিচেন কিউ
- রাইডার: অ্যাসাইন করা ডেলিভারি
- ম্যানেজার: অনুমোদিত অপারেশন নিয়ন্ত্রণ
অ্যাডমিন কাজ সুরক্ষিত রাখুন
শুধু অ্যাডমিন আরেক অ্যাডমিন তৈরি, অ্যাডমিন পাসওয়ার্ড রিসেট বা সংবেদনশীল সেটিংস বদলাবে। কেউ নিজের অ্যাকাউন্ট বন্ধ বা মুছতে পারবে না।
কাজ বদলালে অ্যাক্সেস পর্যালোচনা করুন
চলে যাওয়া স্টাফের অ্যাকাউন্ট সঙ্গে সঙ্গে বন্ধ করুন। ব্রাঞ্চ বদল বা পদোন্নতিতে রোল দেখুন। পরিবর্তন active session-এও তাৎক্ষণিক হওয়া উচিত।
Job title নয়, action থেকে role matrix
Order view, discount, void, refund, cash drawer, price change, stock receive, waste approve, salary view, report export, user create ও setting edit—system-এর action list করুন। Normal job কোন action চায় ঠিক করুন। Authority ও branch scope ছাড়া manager title খুব broad।
View, create, edit, approve, export ও delete আলাদা করুন। Supervisor PO দেখতে/receive করতে পারে, কিন্তু supplier বা cost history edit নয়। Cashier controlled discount পেতে পারে, refund নয়।
Example access matrix
এটি starting design, universal schedule নয়। Small team role combine করতে পারে, কিন্তু actor ও high-risk action log হবে। প্রতি permission-এ branch scope দিন; temporary cover-এ expiry রাখুন।
| Role | Normal access | Restricted |
|---|---|---|
| Waiter | Table/order/menu | Refund/payroll/settings |
| Cashier | Billing/payment/close | Admin/salary/supplier |
| Kitchen | KDS/KOT/status | Price/export/payroll |
| Storekeeper | Receive/count | Refund/salary/admin |
| Rider | Assigned delivery | Other rider/report |
| Manager | Approved branch control | Other branch/owner admin |
| Owner/admin | Governance | Daily shared use নয় |
High-risk action শুধু toggle নয়
Refund, void, discount, backdated edit, payroll export, payment detail ও admin creation-এ reason ও actor থাকবে। Risk অনুযায়ী manager approval, second person, re-authentication বা narrow condition দিন। Normal service slow নয়; exception deliberate করা লক্ষ্য।
নিজের access change approve বা audit trail erase করা যাবে না। Log-এ who, what, when, branch ও reason থাকতে হবে।
Session, device ও recovery control
Shared unlocked device individual account দুর্বল করে। Approved device name, screen lock, shared terminal থেকে admin credential দূরে এবং role/exit change-এ remembered session remove করুন। Recovery group chat দিয়ে নয়।
Access remove-এর পর active token বন্ধ হয় কি test করুন। Mobile session active থাকলে password change complete revocation নয়। Admin recovery/new admin-এ owner alert দিন।
Joiner, mover, leaver workflow
Joiner-এর role/branch/start date approve করে individual temporary credential দিন। Mover-এর effective-dated role/branch change করে পুরোনো permission remove করুন। Leaver-এর login/session/device/key/future assignment confirmed time-এ বন্ধ করুন।
High-risk role-এ requester ও approver আলাদা রাখুন। Emergency access-এ owner, reason, expiry ও review থাকবে।
Quarterly access review
- Active user-role-branch export
- Employee/service identity match
- Admin ও salary exporter আগে
- Temporary/cross-branch remove
- Departed/duplicate account
- Refund/void/settings log sample
- Reviewer ও completion date
- Web/mobile revocation retest
Software trial-এর permission test
- Waiter অন্য branch/payroll দেখে না
- Cashier bill করে, admin বানায় না
- Kitchen queue দেখে, customer export নয়
- Rider শুধু assigned delivery
- Exception reason log হয়
- Removed user session বন্ধ
- Audit-এ actor/branch/time
- Shared password ছাড়া owner recovery
Cash ও stock-এ separation of duties
সম্ভব হলে record create/change ও financial effect approve আলাদা person করবে। Cashier closed shift silently edit করবে না; PO creator একা received quantity confirm করবে না; stock counter নিজের variance erase করবে না।
Small restaurant-এ person কম হলে compensating review দিন: owner alert, daily exception, receipt attachment, threshold approval বা next-day outside-shift review। Wide access-কে invisible permanent policy হতে দেবেন না।
Permission inventory-তে screen নয়, business action লিখুন
Role matrix product menu থেকে শুরু করলে একই toggle-এ একাধিক high-risk action লুকাতে পারে। Actual business task লিখে configured permission সেটির কতটুকু control করে trial-এ test করুন। Product granular control না দিলে operational approval বা next-day review দিয়ে gap compensate করুন।
Delete permission সম্ভব হলে correction/reversal event দিয়ে replace করুন। Data history সত্যিই delete করতে হলে retention, authority ও impact review করুন। User যেন নিজের privilege বাড়াতে, নিজের exceptional transaction approve করতে বা audit log remove করতে না পারে।
| Domain | Action আলাদা করুন | High-risk boundary |
|---|---|---|
| Orders | View, create, edit, cancel | Closed order correction |
| Cash | Collect, drawer open, close, reopen | Shift/post-close edit |
| Discount/refund | Request, approve, execute | Own approval |
| Menu | View, availability, price, delete | Price/history change |
| Stock | Count, receive, adjust, waste | Variance erase/approve |
| Purchase | Request, PO, receive, supplier edit | Same-person full chain |
| HR/payroll | Attendance, salary, approve, export | Sensitive bulk access |
| Users/settings | Create, role, branch, integration | Admin/self-escalation |
| Reports/data | View, branch scope, export | Customer/payroll export |
Branch, time ও object scope যোগ করুন
Action permission alone যথেষ্ট নয়। কোন branch, outlet, terminal, delivery zone, stock location বা employee group-এ কাজ করবে তা scope করুন। Branch A manager operational report দেখবে বলে Branch B salary বা customer export দেখবে না।
Temporary cover-এ start/end time, reason, approver ও intended scope দিন। Expiry হলে permission এবং active session দুটোই revoke হয়েছে কি test করুন। Permanent role বাড়িয়ে পরে মনে রাখার ওপর access removal ছেড়ে দেবেন না।
Assigned-order scope rider ও waiter-এর জন্য গুরুত্বপূর্ণ। Rider current assigned delivery-এর minimum detail পাবে; old/reassigned order access expire হবে। Waiter assigned table/order চালাতে পারে, কিন্তু full customer export প্রয়োজন নাও হতে পারে।
High-risk action-এর step-up control
Control transaction risk অনুযায়ী হবে; এই guide universal taka threshold দেয় না। Restaurant নিজের volume, staffing ও policy অনুযায়ী limit configure করবে এবং effective date রাখবে। Re-authentication shared manager PIN দিয়ে করলে individual accountability থাকে না।
Approval delay guest service আটকে দিলে emergency path থাকতে পারে, তবে named actor, factual reason, limited scope, expiry ও after-the-fact review প্রয়োজন। Emergency access routine shortcut হলে root cause ও role design পরিবর্তন করুন।
| Action | Possible control | Audit evidence |
|---|---|---|
| Refund/void | Reason + manager approval | Original ও reversal link |
| Exceptional discount | Limit/second approval | Actor, approver, amount |
| Closed shift edit | Reopen authority | Before/after ও reason |
| Payroll export | Restricted role/re-auth | Scope ও download event |
| Payment detail change | Known-channel verification | Old/new masked reference |
| New administrator | Owner/second approval | Requester, approver, time |
| Audit/log export | Controller access | Purpose ও destination |
| Integration credential | Secret management | Rotation/revocation event |
Session ও recovery test ছাড়া offboarding complete নয়
Login disabled দেখালেও browser cookie, remembered device, mobile token, API key বা shared terminal session active থাকতে পারে। Joiner/mover/leaver test-এ each supported client থেকে old access retry করুন। Password reset alone revocation নয়।
Recovery phone/email named authorised owner-এর হবে; departed manager-এর personal number নয়। Administrator recovery, new admin creation ও recovery destination change owner alert তৈরি করবে যেখানে product support করে। Recovery code shared chat বা printed public counter-এ রাখবেন না।
Shared device-এ user switch, screen lock, auto logout এবং no-admin rule দিন। Kitchen display বা counter terminal operational হতে পারে, কিন্তু background browser-এ owner/payroll session রেখে যাবেন না। Lost device incident-এ session revoke, device inventory update ও affected data review করুন।
Access certification workflow
Calendar frequency risk ও change volume অনুযায়ী নির্ধারণ করুন; quarterly example universal legal requirement নয়। High-risk admin বা payroll access বড় change-এর পরে আলাদা immediate review পেতে পারে। List দেখে manager নাম চিনেছে—এটিই certification নয়; duty ও scope-এর প্রয়োজন confirm করতে হবে।
Exception access retained হলে business need, mitigating control, owner ও expiry লিখুন। Expiry review ছাড়া permanent করবেন না। Removed permission সত্যিই API/UI/export-এ block হয়েছে কি sample test করুন।
- Active user list employee/service identity-এর সঙ্গে match
- Role ও branch current duty-এর সঙ্গে compare
- Administrators, payroll ও customer exporters আগে review
- Temporary, emergency ও cross-branch access expiry check
- Departed, suspended ও duplicate account resolve
- Dormant account ও unowned service identity review
- Refund, void, stock adjustment ও settings log sample
- Decision apply, active session revoke ও retest
- Reviewer, exception owner, expiry ও completion date record
Role-permission acceptance test pack
Positive এবং negative দুই ধরনের test করুন—authorised user কাজ করতে পারে এবং unauthorised user পারে না। UI button hidden হলেও direct URL/API blocked কি না product-supported route-এ verify করুন। Expected, actual, evidence, severity, owner ও retest date লিখুন।
Plan বা edition বদলালে permission behaviour আবার test করুন। Marketing feature list granular control প্রমাণ নয়। Rosuii বা অন্য vendor-এর demo-তে production-equivalent role/branch বানিয়ে high-risk edge case চালান; current selected plan-এর limitation লিখিত নিন।
Least privilege সফল যখন staff normal কাজ বাধাহীনভাবে করতে পারে, exceptional action explainable এবং role/exit change-এর পরে পুরোনো access থাকে না। Permission সংখ্যা বেশি বা dashboard সুন্দর হওয়া নিজে security outcome নয়।
- Waiter assigned table চালায়, payroll/other branch দেখে না
- Cashier bill/close করে, admin তৈরি করে না
- Kitchen KDS/KOT দেখে, customer export নয়
- Storekeeper receive করে, নিজের variance approve নয়
- Rider শুধু current assigned order দেখে
- Manager approved branch exception চালায়
- User নিজের role escalation করতে পারে না
- Concurrent/expired temporary access block হয়
- Refund/void original transactionসহ logged
- Departed user web/mobile session ব্যর্থ
- Owner controlled route-এ recovery করতে পারে
- Audit export actor, action, branch, time ও reason দেখায়
ভালো পারমিশন কাজের সময় প্রায় অদৃশ্য, কিন্তু অডিটে খুব স্পষ্ট। রোল ম্যাট্রিক্স লিখে রাখুন এবং তিন মাস পরপর পর্যালোচনা করুন।
সম্পর্কিত গাইড
- সম্পূর্ণ রেস্টুরেন্ট HRM গাইড
- নিরাপদ রাইডার লগইন গাইড
- রেস্টুরেন্ট স্টাফ ম্যানেজ করার উপায়
- Restaurant management software তুলনা
রসুইয়ে এই ফিচারটি দেখুন: রোল ও পারমিশন দেখুন
হালনাগাদ:
সাধারণ প্রশ্ন
স্টাফদের কি একটি লগইন শেয়ার করা উচিত?
ম্যানেজারের অ্যাক্সেস কি মালিকের চেয়ে আলাদা হতে পারে?
Restaurant POS-এ least privilege কী?
Manager কি automatic admin হবে?
Departed staff-এর access কখন বন্ধ?
এক employee দুই role করলে?
রসুই দিয়ে আপনার রেস্টুরেন্ট চালান
পিওএস, মেনু, ইনভেন্টরি, পে-রোল এবং আরও অনেক কিছু — বাংলাদেশের রেস্টুরেন্টের জন্য তৈরি।
শুরু করুন